一、了解 Security Center with Agentforce(01 Learn About Security Center with Agentforce)
本单元探索 Security Center with Agentforce 如何改变安全运营,并讲解 Security Agent 的三个核心工作流步骤:事件检测、风险调查和威胁补救。学完本单元你将能够:
- 解释 Security Agent 如何用 AI 简化安全威胁的检测、理解和响应;
- 描述 Security Agent 工作流的三个核心步骤;
- 概述 Security Agent 如何利用 Security Center 和 Event Monitoring 能力。
Agentforce 的差异(The Agentforce Difference)
现代安全团队保护客户数据的压力巨大。从复杂数据中获取价值需要专业技能和耗时的查询编写,仅仅为了识别一个潜在风险。依赖人工流程识别安全威胁会拖慢响应速度,让组织处于被动状态。
Security Center with Agentforce 从根本上改变了这一局面:管理员和安全官可以用一个 AI 驱动的助手——Security Agent——以前所未有的速度检测、理解和响应安全威胁。几分钟内,Security Agent 利用 Security Center 和 Event Monitoring 的强大能力,引导你走完安全事件工作流的每一步:事件检测、风险调查、威胁补救。它像一个值得信赖的向导,用自然语言对话带领安全团队走完事件响应的每个环节。
启动 AI 驱动的安全工作流(Start Your AI-Driven Security Workflow)
任何事件响应旅程的第一步是识别安全事件已经发生。当你向 Security Agent 提问或给它任务时,它会把你的请求翻译成对 Security Center 和 Event Monitoring 指标与告警的定向查询。
例如,先问:"Show me all the anomalous user activity from the past 48 hours."(显示过去 48 小时所有异常用户活动)。Security Agent 处理这个请求,综合出一个按优先级排序的告警列表,标记关键异常——如异常登录模式、API 调用突增、或大量报表导出。从列表中选定要处理的异常,安全工作流就启动了,你也完成了事件响应旅程的第一步。
用 Security Agent 调查(Investigate with Security Agent)
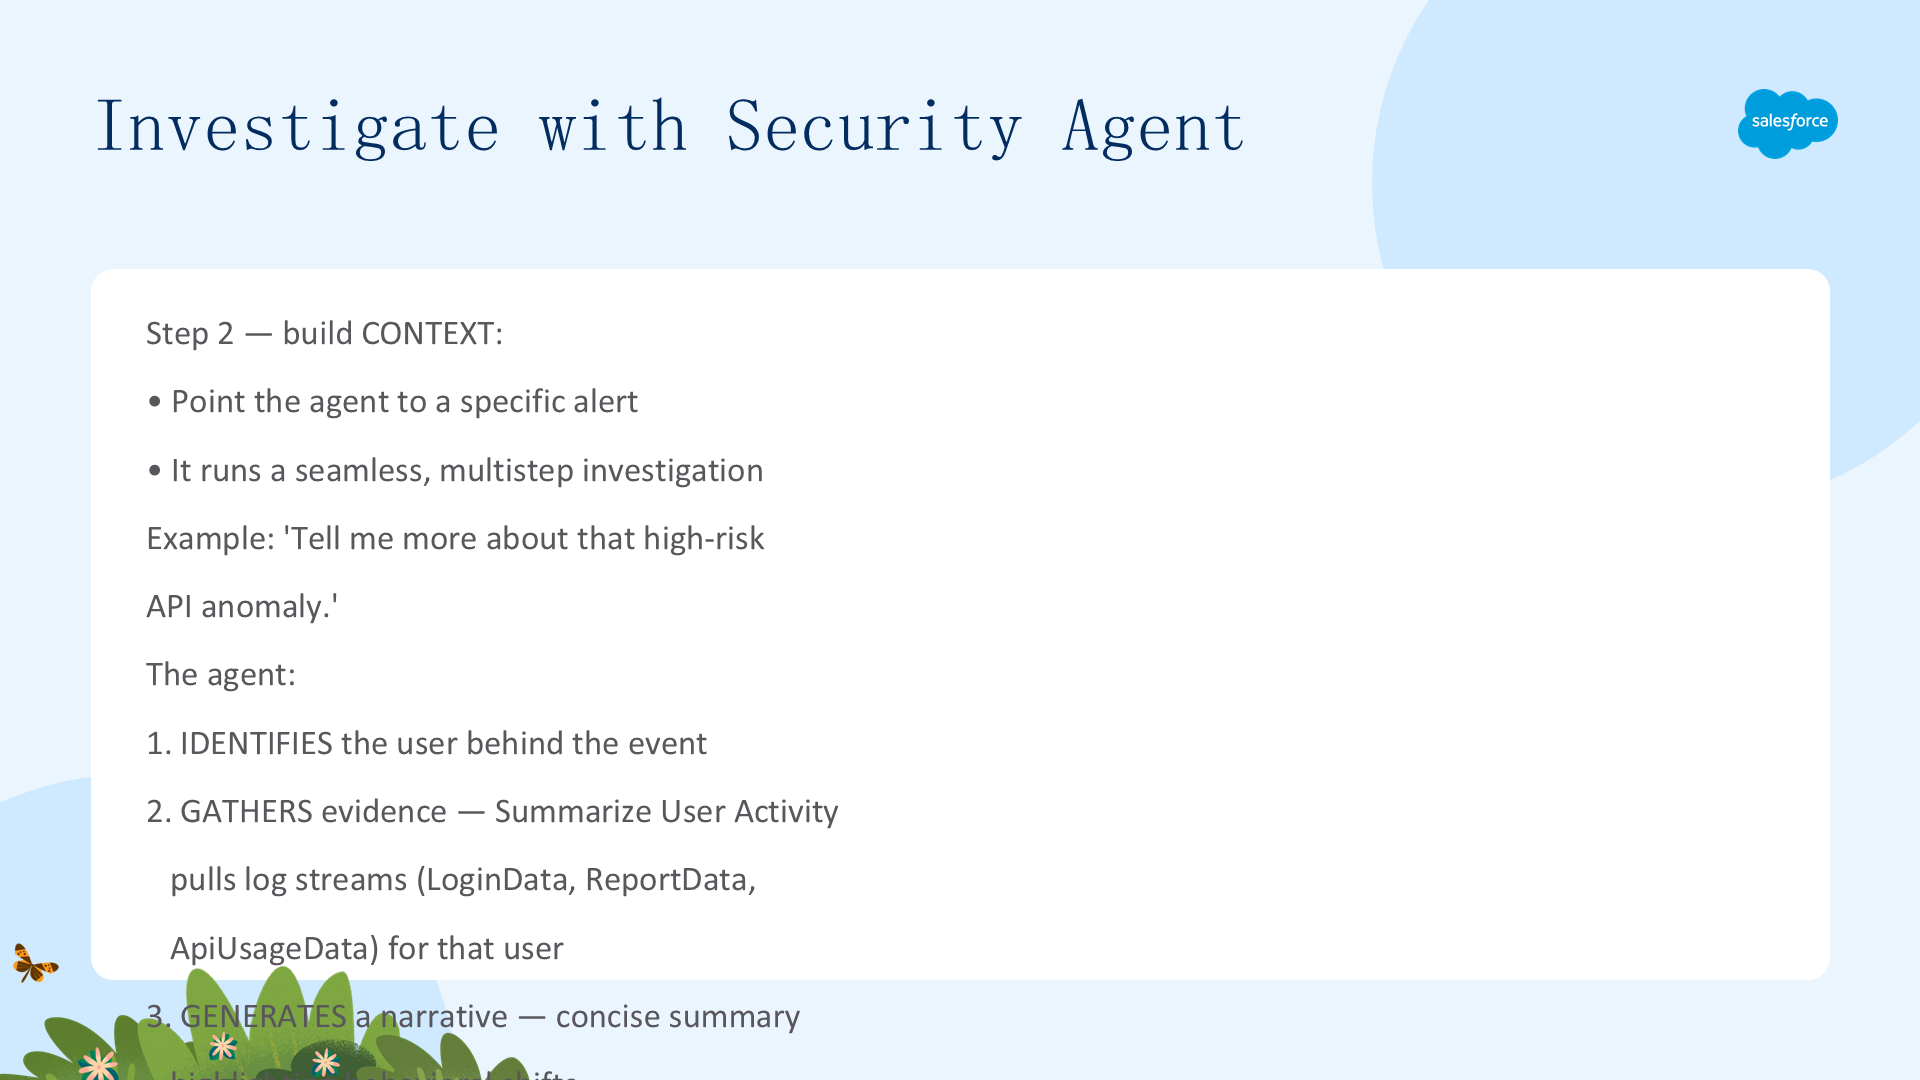
检测到异常后,旅程进入最关键的一步:构建上下文。这通常是调查最卡壳的地方——分析师传统上要在多个工具间来回切换,关联日志和用户活动。
Security Agent 用强大的专用 Agentforce 动作引导你完成数据调查,你只需把它指向第一步列表中的某个告警。例如输入:"Tell me more about that high-risk API anomaly."(多讲讲那个高风险 API 异常)。然后 Security Agent 执行无缝的多步调查:
- 识别用户:确定与事件相关的具体用户;
- 收集证据:触发专门的 Summarize User Activity 动作,从 Event Monitoring 拉取相关日志流(如 LoginData、ReportData、ApiUsageData),针对该用户在目标时间段内;
- 生成叙述:把信息提炼成简洁易读的摘要,突出关键行为转变(如数据下载突然增加),提供评估风险所需的完整上下文。
若需要简单原始数据,代理还能执行 Get Security Metric Data 动作,从 Security Center 检索原始安全指标数据,让你查看详细指标值、获得对安全趋势和态势的细粒度可见性。通过自动化构建上下文,代理加速了调查步骤,让团队能快速判断该活动是恶意的、合法的、还是账户已被攻破。
以补救完成旅程(Finish Your Journey with Remediation)
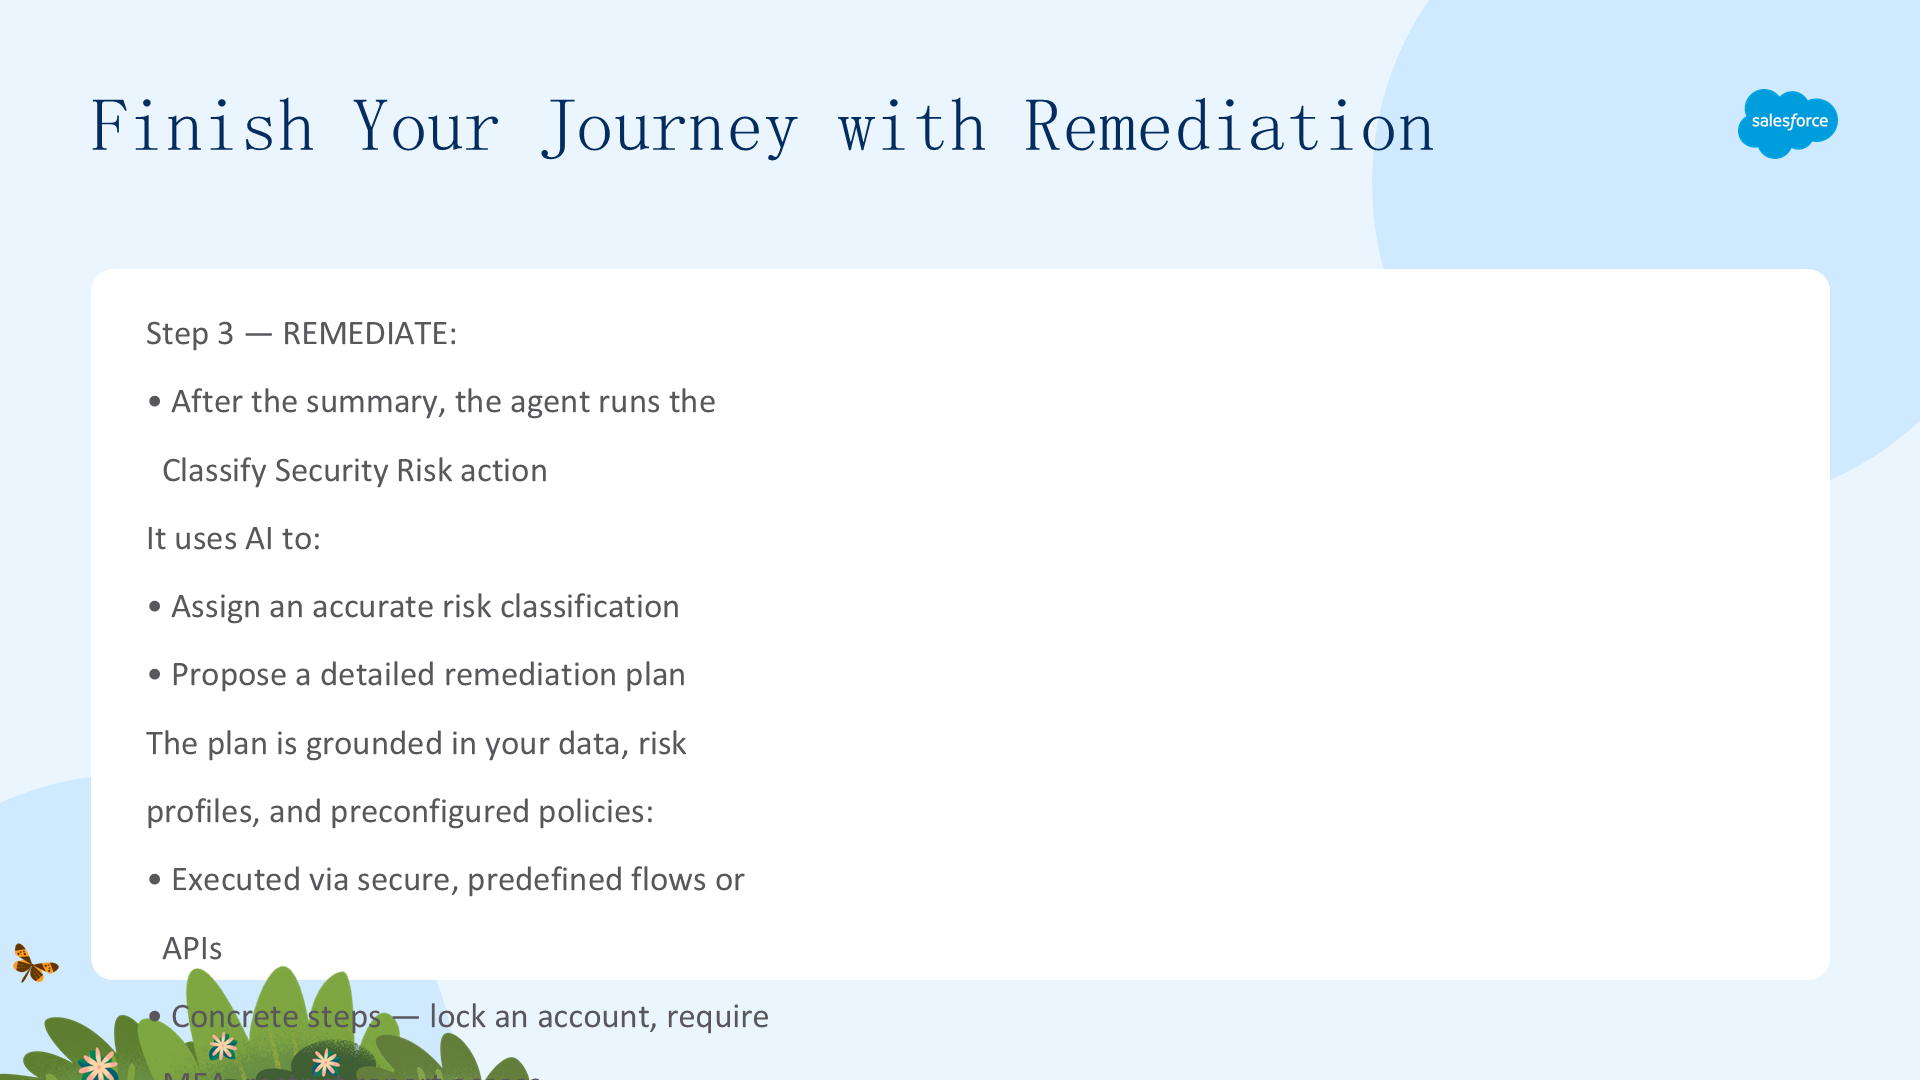
安全工作流只有在补救计划启动后才算完成。上下文摘要交付后,代理执行 Classify Security Risk 动作——用 AI 分析收集到的数据、给出准确的风险分类、并提出详细的推进计划。
补救计划是定制化的,因为代理基于你组织的具体数据、风险画像和预配置安全策略。这确保代理推荐的动作(通过安全、预定义的流程或 API 执行)既有效又合规。Security Agent 提供具体步骤,如锁定用户账户、启动多因素认证要求、或限制特定报表访问,来缓解已识别的威胁。
通过把检测、调查和补救整合进一个无缝、对话式的工作流,Security Agent 把安全运营从被动、复杂的过程转变为主动、有引导的旅程。
实施 Security Center with Agentforce(Implement)
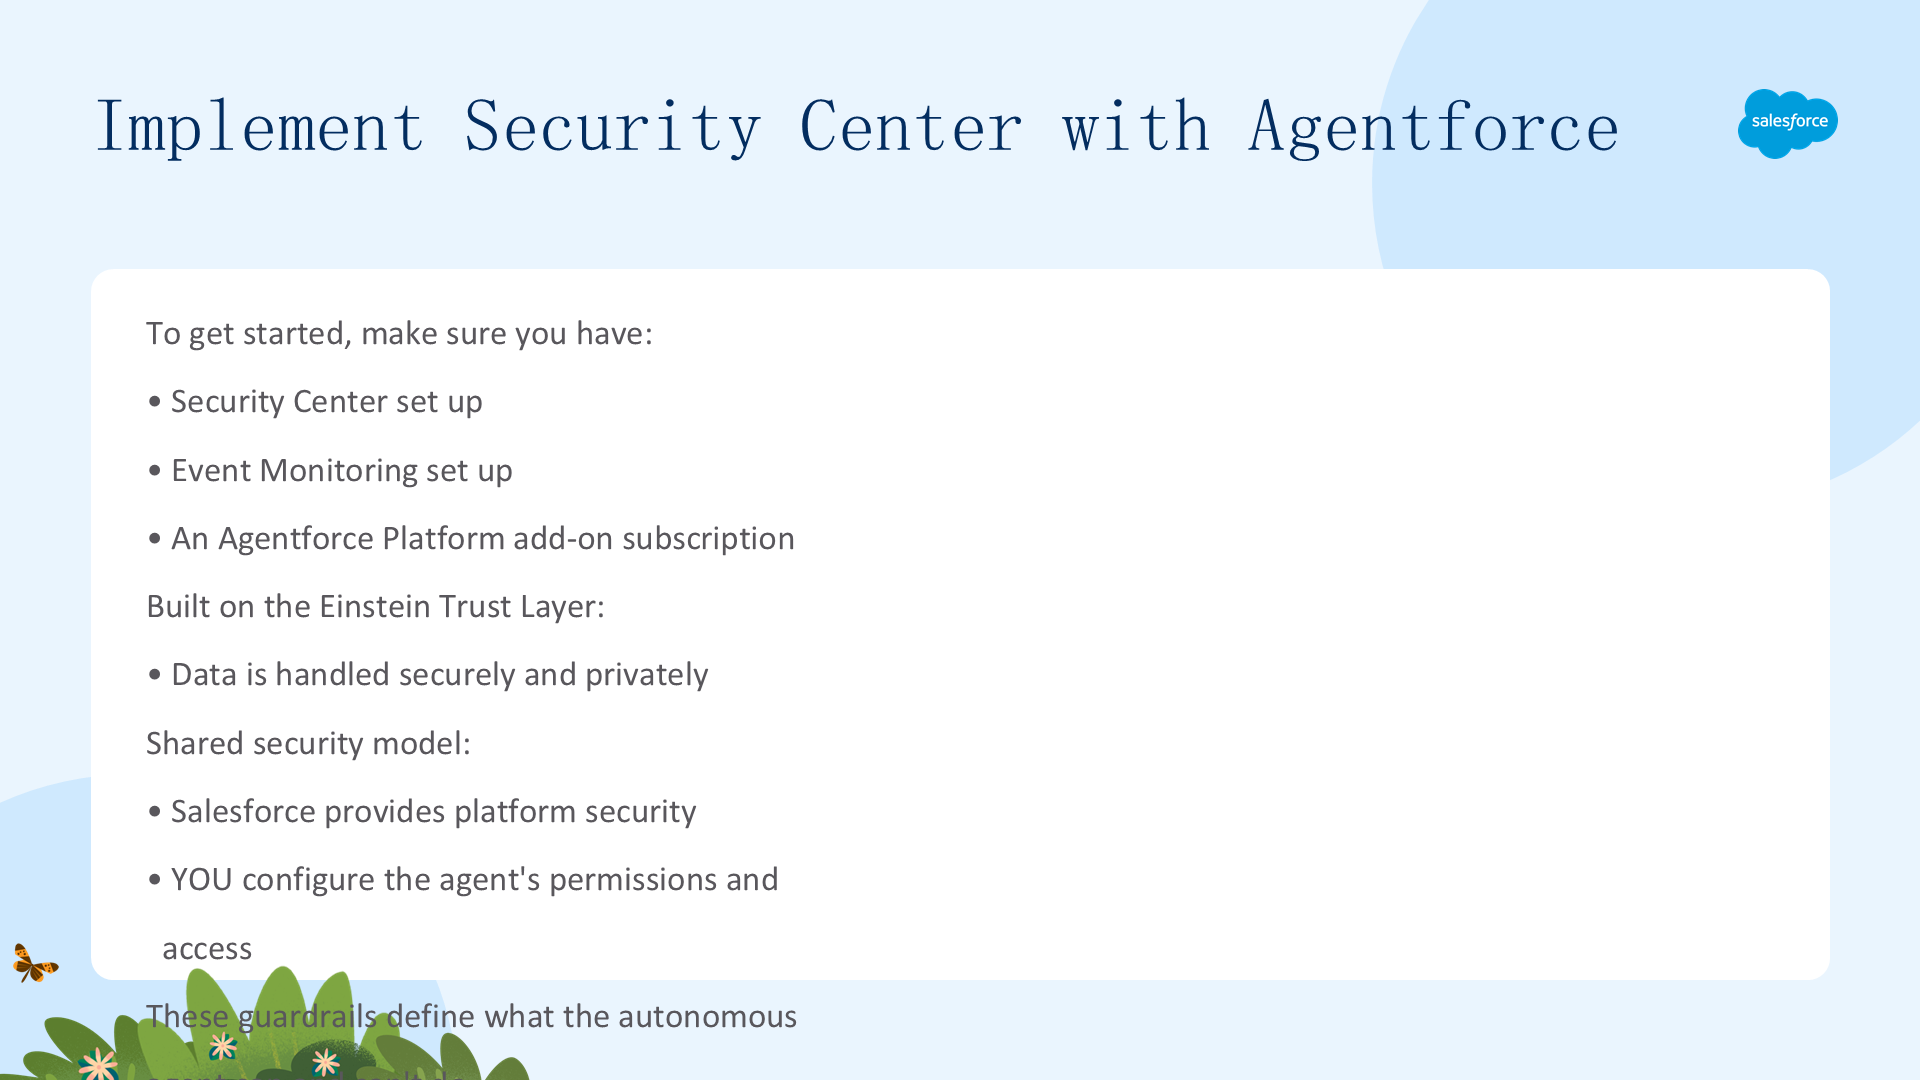
要开始使用 Security Agent,请确保你的组织已设置好 Security Center 和 Event Monitoring,并拥有 Agentforce Platform add-on 订阅。
Security Agent 建立在 Einstein Trust Layer 之上,帮助确保数据被安全、私密地处理。系统运行在共享安全模型上:Salesforce 提供平台安全(如 Trust Layer),而你负责配置代理的权限和访问。这些护栏为自主代理"能做什么、不能做什么"设定关键边界,确保其动作在你定义的安全策略内安全、合规地执行。
文章来源:Trailhead - Security Center with Agentforce: Quick Look