一、理解安全风险(01 Understand Security Risk)
本单元讨论为什么员工是最受攻击的目标,以及犯罪分子如何通过常见攻击方法利用人类行为。学完本单元你将能够:
- 解释网络犯罪可能如何伤害你的公司;
- 列出入侵者利用的顶级人类行为;
- 描述犯罪分子获取信息的最常见方法。
安全的员工行为与安全技术同样重要(Secure Employee Behavior)
网络犯罪的攻击目标越来越是人而非技术。2021 年 Verizon 数据泄露调查报告记录了 157,525 起事件,涵盖恶意软件、黑客、社会工程和勒索软件;其中钓鱼和被盗的用户凭据仍是顶级威胁向量。
随着安全技术更先进,黑客转而寻找网络中最薄弱的点——通常是人为失误。只需一个员工打开一封钓鱼邮件,就可能引发危及公司数据的连锁反应。因此安全应成为每个人工作的一部分,无论职能或头衔。
入侵者利用人类行为(Intruders Exploit Human Behaviors)
犯罪分子学会了利用典型的人类情感(如好奇心和取悦他人的愿望)来窃取凭据、渗透网络。诱发这些情感的常见话术:
- 恐惧(Fear):"不给我信息,我就向你的经理举报你。"
- 信任(Trust):"你的银行账户刚被关闭,点击这里重新激活。"
- 道德(Morality):"能帮我开一下门吗?我胳膊断了,包裹很重。"
- 奖励(Reward):"我公司正考虑投资你们的产品,能先回答几个问题吗?"
- 从众(Conformity):"财务部的 Bill 总给我 Q2 财报,但联系不上他,能帮我出报告吗?"
- 好奇(Curiosity):"哇……看看这条巨蟒吃掉饲养员的视频!"

如上图所示,一个人在网上与"看似可信、实为黑客"的人聊天。
识别基本攻击方法(Spot Basic Attack Methods)
黑客通过多种方式获取目标。以下是犯罪分子利用人类行为、获取敏感信息或网络访问的常见入口方法:
- 钓鱼(Phishing):伪装成可信实体,诱骗用户名/密码、信用卡、银行信息等;包括邮件钓鱼、电话钓鱼(vishing)、短信钓鱼(smishing)、针对高权限者的定向钓鱼(spear phishing);
- 恶意软件(Malware):诱骗用户下载恶意软件,通常经钓鱼邮件的链接或附件传播;
- 社会工程(Social Engineering):操纵人们采取行动或泄露机密信息;
- 利用公开信息:用互联网上公开的信息设计社会工程攻击、破解密码或制作定向钓鱼邮件;
- 尾随(Tailgating):跟着合法持卡人进入受保护区域,或说服他人放行;
- 窃听(Eavesdropping):偷偷听私人对话;
- 翻垃圾(Dumpster Diving):从未妥善销毁的回收物/垃圾中收集敏感信息;
- 安装流氓设备:安装无线路由器或含恶意软件的 U 盘接入安全网络。
二、教育用户以保护你的组织(02 Educate Your Users to Help Protect Your Org)
本单元帮你把用户变成安全资产——通过强密码习惯、钓鱼意识和最小权限访问。学完本单元你将能够:
- 解释强密码策略;
- 描述如何避免成为钓鱼邮件的受害者;
- 定义用户权限的最小权限方法。
用户能访问宝贵数据(Users Have Access to Valuable Data)
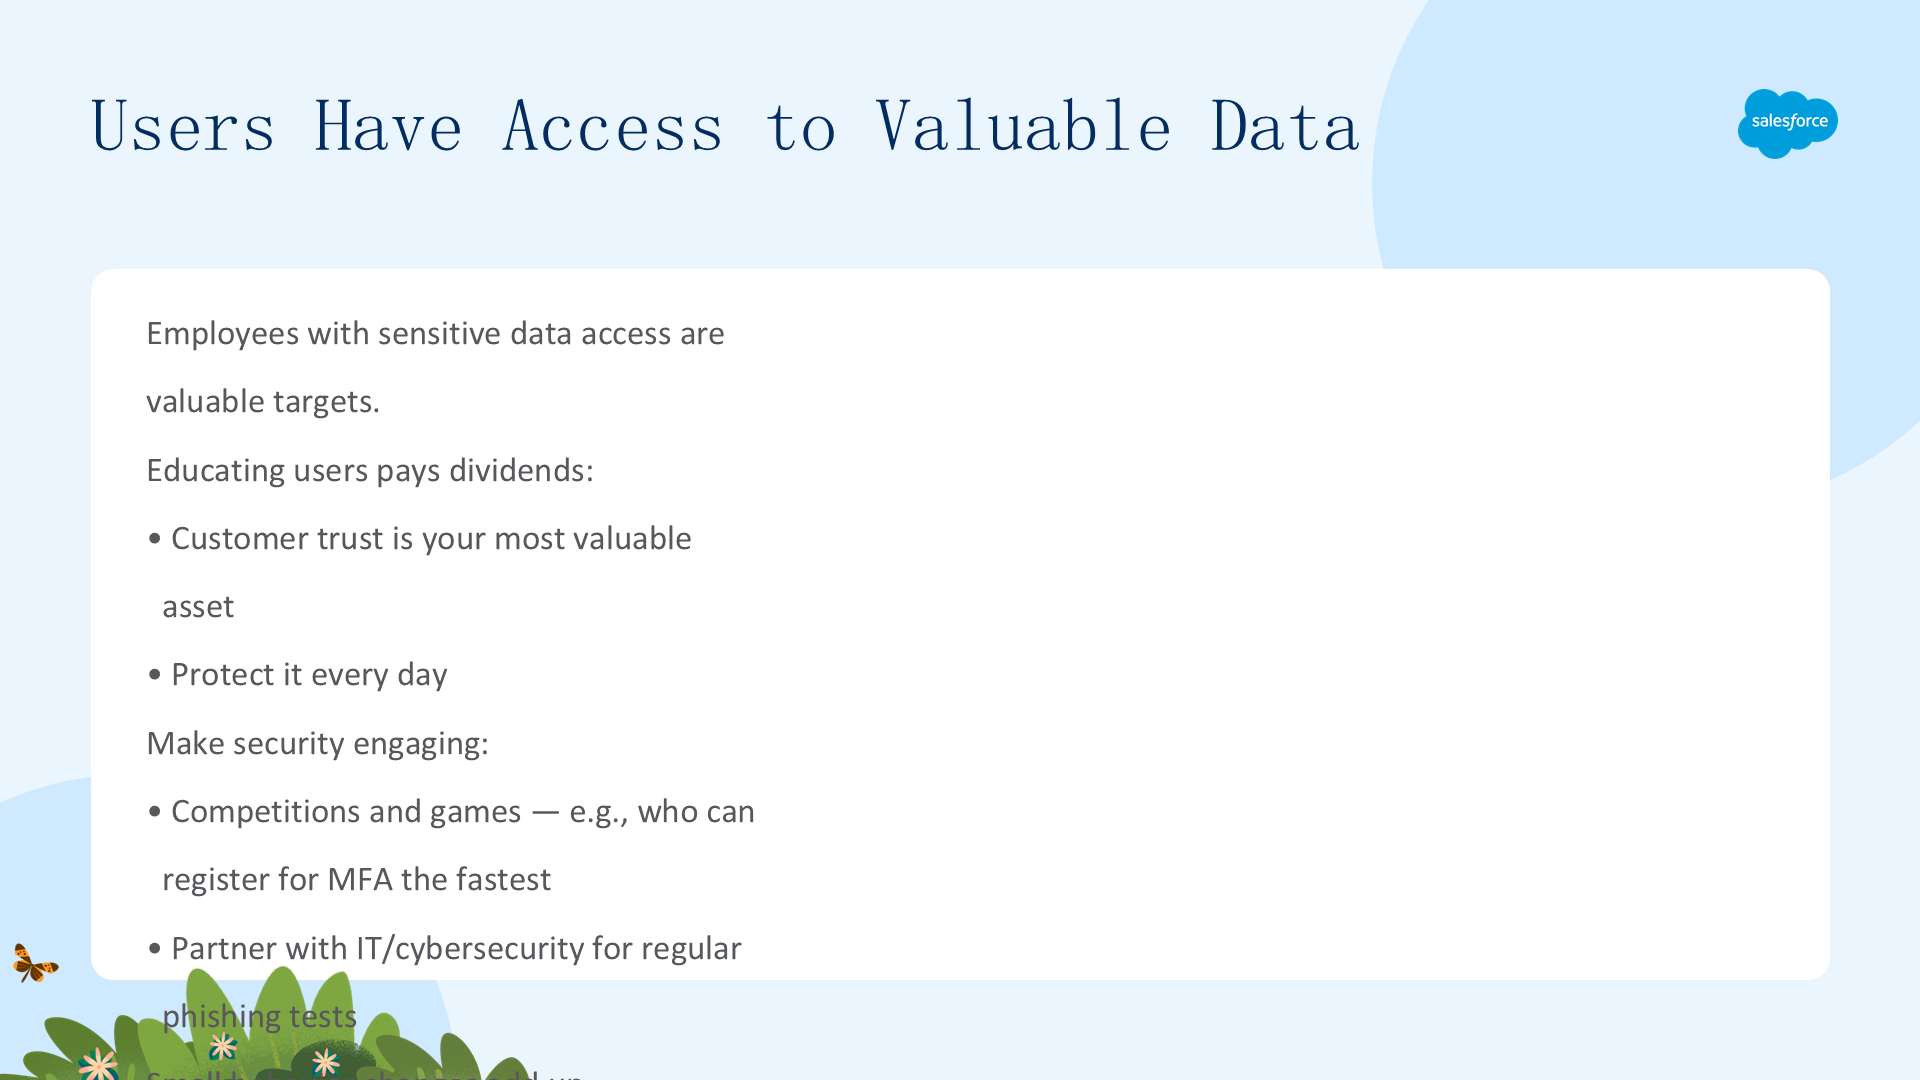
能访问敏感数据(如财务记录或医疗数据)的员工是黑客的宝贵目标。教育 Salesforce 用户安全行为,能大幅提升实施安全性、保护客户数据。公司最宝贵的资产是客户信任,保护数据是你每天赢得信任的责任。
用有趣的方式教育用户——如举办"谁最快注册多因素认证(MFA)"的比赛;或更系统地与 IT/网络安全团队合作,定期开展钓鱼测试,训练用户对黑客钓鱼邮件保持警惕。小小的行为改变累积起来影响巨大。
关注密码(Pay Attention to Passwords)
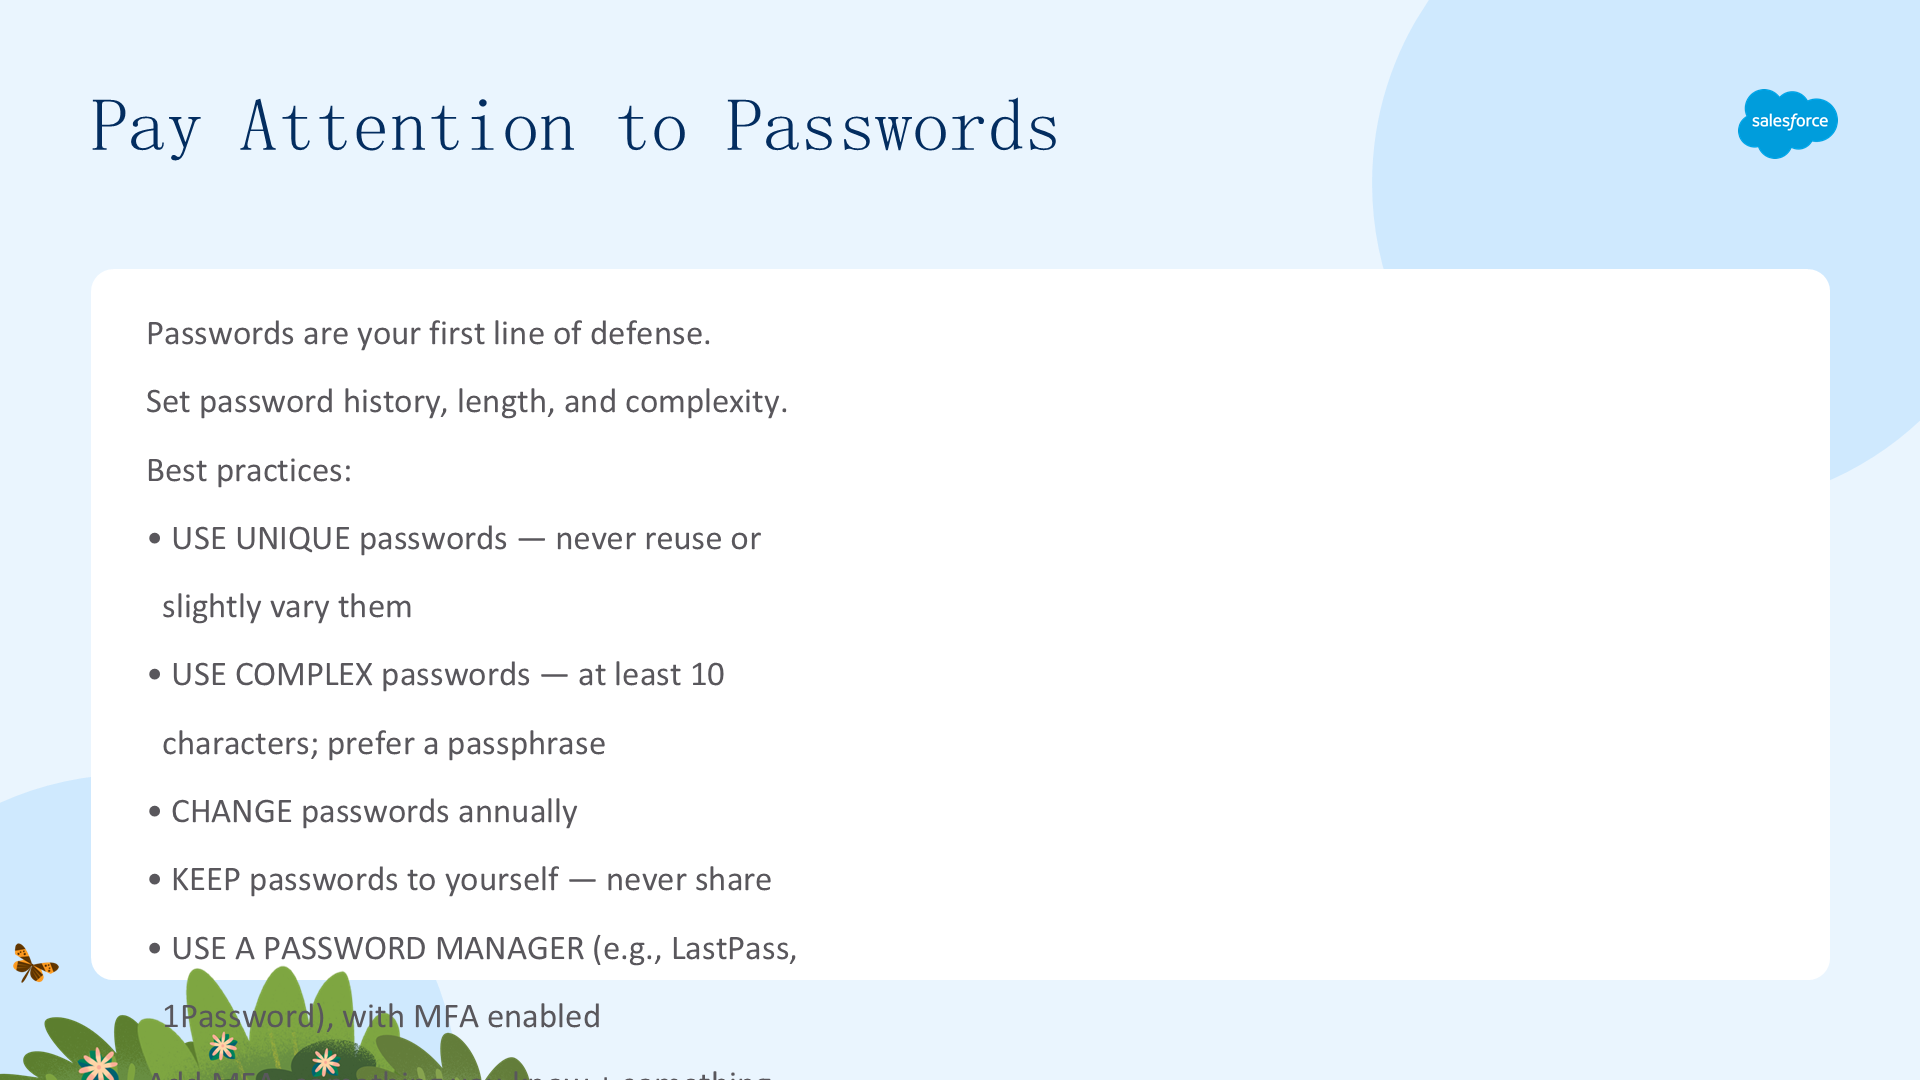
密码是防范未授权访问的第一道防线。至少设置密码历史、长度和复杂度要求。最佳实践:
- 用唯一密码:绝不复用或做细微变体(变体是攻击者破解密码时最先尝试的);
- 用复杂密码:至少 10 个字符,更长更好;鼓励用口令短语(如 CouchEagle$Window9783Fan);
- 每年更换密码;
- 密码只自己知道:绝不与他人分享(线上或电话);
- 用密码管理器(如 LastPass、1Password),并为其启用 MFA。
再加 MFA:你知道的东西(密码)+ 你拥有的东西(移动认证器应用的代码)。Salesforce 绝不会通过邮件或电话向你索要密码——若有人冒充 Salesforce 索取密码或其它敏感信息(如社保号),立即向 security@salesforce.com 报告。
别被钓鱼邮件欺骗(Don't Get Fooled by Phishing)
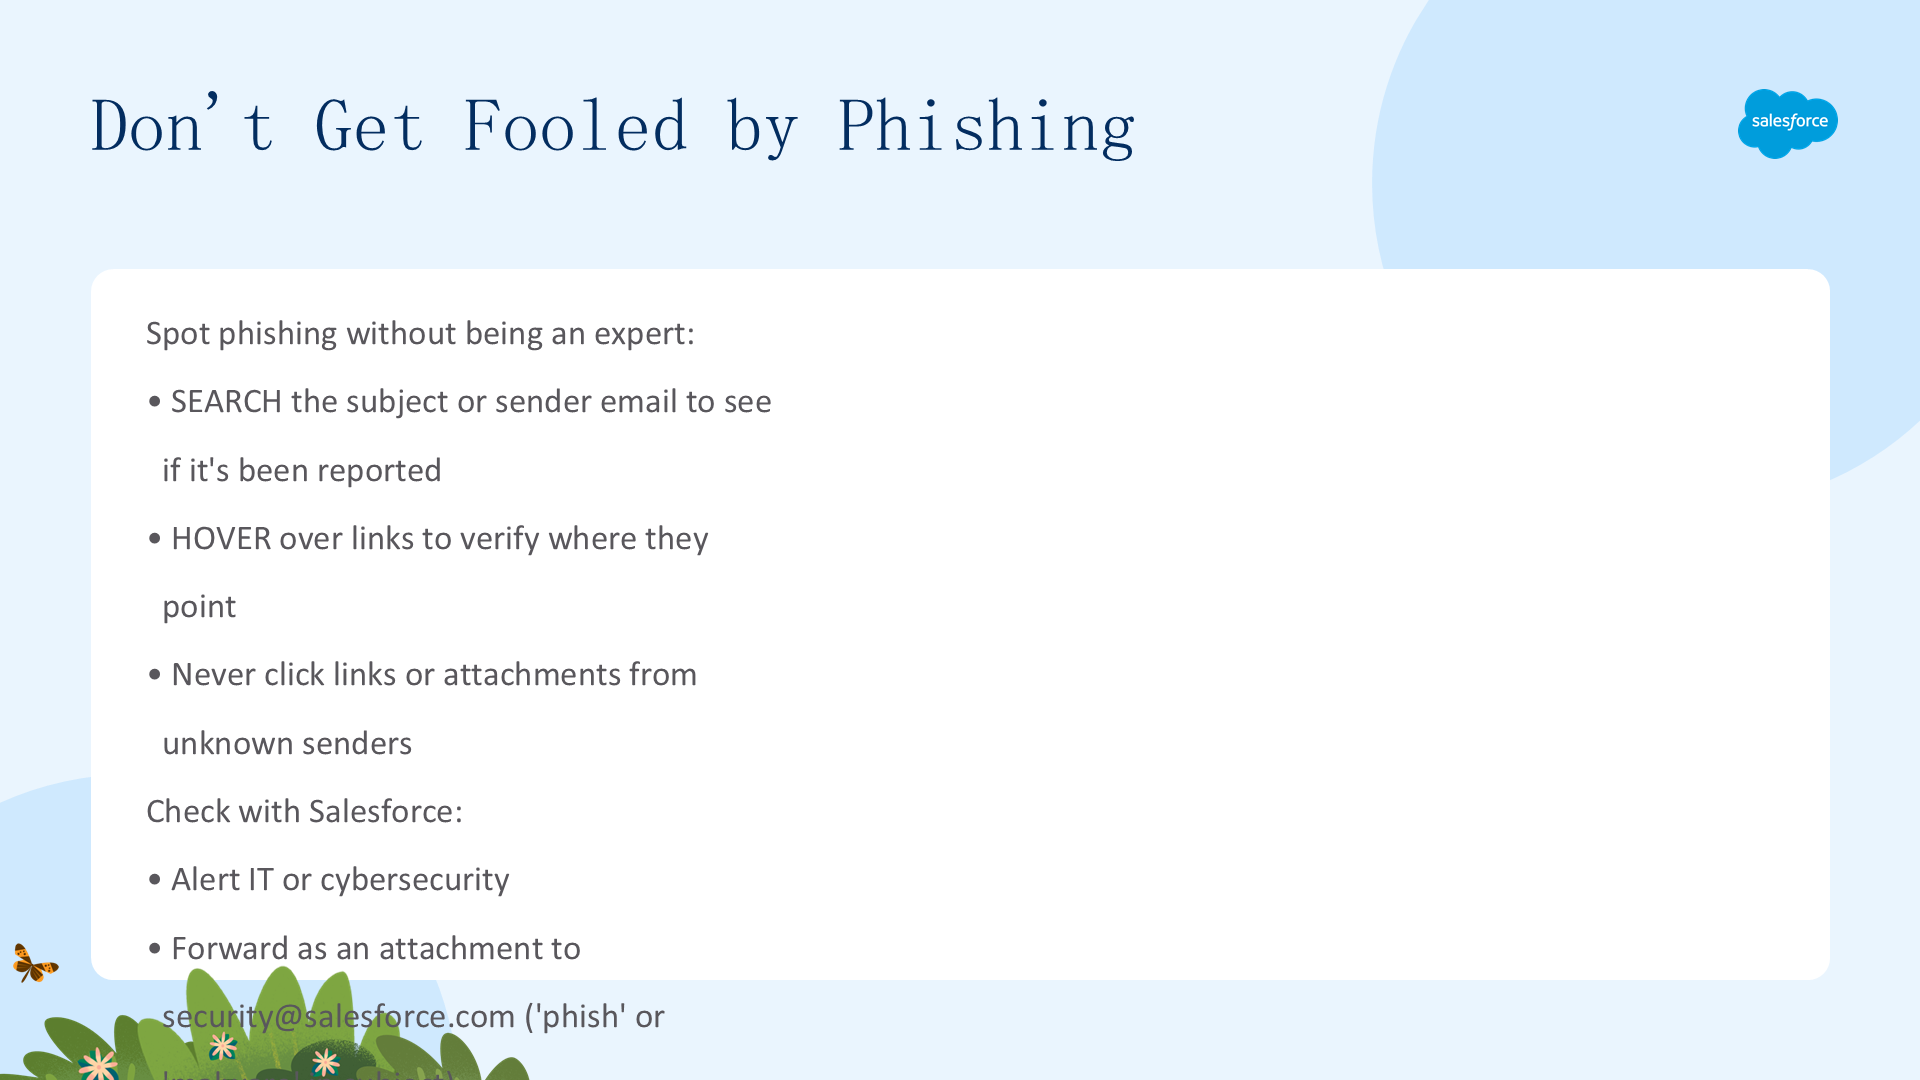
大多数钓鱼攻击用恶意软件感染计算机,窃取密码或数据。好在你和用户无需成为安全专家就能识别钓鱼邮件:
- 用搜索引擎查证:把主题行或发件人邮箱搜一下,看是否有人举报过它是钓鱼尝试;
- 考虑来源、点击前验证链接:绝不在可疑邮件或陌生发件人邮件中点击链接或打开附件;悬停链接看它指向哪里(如 Salesforce 链接应以 salesforce.com 结尾);
- 与 Salesforce 核实:不确定时通知公司 IT/网络安全团队,并把可疑邮件作为附件转发到 security@salesforce.com,主题行加上 "phish" 或 "malware" 字样。

如上图所示,钓鱼者像渔夫一样抛出诱饵,把受害者引向虚假网站。
让用户参与安全(Involve Your Users in Security)
受过训练的用户能产生真实差异:Salesforce 对自己的员工发钓鱼测试后发现,参加过安全培训的人点击钓鱼链接的概率只有未培训者的一半,而举报的概率几乎是两倍。考虑在公司开展钓鱼测试,并定期提醒用户遵循安全最佳实践。
谨慎分配权限(Dole Out Rights Sparingly)
关键安全实践是给用户完成工作所需的最小访问权限——即最小权限原则。例如,业务分析师不需要看到客户账单信息。强最佳实践包括:
- 限制拥有管理员权限的用户数量(一般建议不超过五个);
- 定期检查这些人员是否仍需管理员权限;
- 在字段级别限制可见性和权限;
- 建立机制定期复核访问权限(谁需要什么会随时间变化)。
三、保护远程工作场所(03 Secure Your Remote Workplace)
本单元学习保护居家办公环境的实用步骤——保护公司、客户,最重要的是保护数据。学完本单元你将能够:
- 描述如何保证居家工作环境安全;
- 保护你的远程工作场所。
在家保持警惕(Stay Vigilant at Home)
在家办公需要与办公室同等的警惕:
- 用 VPN:用虚拟专用网络让连接更安全;用路由器管理台启用 WPA2/WPA3 加密并及时更新固件;
- 保护虚拟会议:用等待室、屏幕共享权限、参会者通知等内置功能;每次会议新建访问码和链接;禁用不需要的功能(如文件传输、录制);
- 保护背景:用模糊或背景图片,避免暴露家庭照片、住址、兴趣爱好等私人细节;
- 保护通话:用耳机接工作电话,留意周围环境;
- 保护实体工作区:用隐私屏、离开时锁屏、手机设 PIN、下班登出 Salesforce;
- 备份数据:定期云端备份;纸质敏感信息锁好,不再需要时立即粉碎;
- 保持设备打补丁:至少每周重启一次设备,保持软件和浏览器最新。
四、选择合适的 Salesforce 安全设置(04 Choose the Right Salesforce Security Settings)
本单元探索平台内置的安全层次和保护组织的设置——从多租户到 MFA、访问限制和 Shield。学完本单元你将能够:
- 列出你现在就能在 Salesforce 平台产品中利用的内置安全功能;
- 描述多租户如何保护组织安全;
- 解释监控与审计的区别。
安全层次(Layers of Security)
Salesforce 用纵深防御(defense-in-depth)策略处理安全——层层叠加安全控制,一个控制失效时另一个仍保护敏感资产。保护 Salesforce 数据是 Salesforce 与客户共同的责任。启用内置功能是快速提升安全的最快方式——正如那句老话,罪犯不会让"低垂的果实"挂着,你也不该!
你是关键的安全团队成员(You're a Key Security Team Member)
作为 Salesforce 管理员,你是公司安全团队的一员。信任是 Salesforce 的第一价值,安全是整个服务的基础。你的职责是:利用可用的安全控制、遵循 Salesforce 安全指南、跟踪用户、确保他们拥有合适的访问权限。没有任何策略或功能是万无一失的,但启用这些能力会降低组织被攻破的可能性,即使被攻破也能减少数据损失。

如上图所示,一名女性坐在笔记本电脑前,周围环绕着安全和漏洞图标。
多租户(Multitenancy)
Salesforce 是一个多租户(multitenant)平台——用一个计算资源池服务许多客户。Salesforce 通过关联每个用户会话的唯一标识符,把你的组织数据与其它客户组织隔离开来;登录后,你的请求都用这个标识符关联到你的组织。
此外,用 Salesforce 支持的浏览器访问应用时,传输层安全(TLS)技术通过服务器认证和经典加密保护你的信息;Salesforce 还托管在安全服务器环境中,防止外部入侵者的干扰或访问。
用 MFA 让用户进来、把攻击者挡在门外(MFA)
多因素认证(MFA)是最简单、最有效的防未授权访问方式之一。MFA 要求用户登录时提供两个或更多证据(因素):一个因素是用户名和密码组合;另一个因素是认证器应用或实体安全密钥等验证方法。MFA 增加一层纵深防御——即使凭据泄露,账户仍受保护。
Salesforce 认为 MFA 非常重要,要求所有访问其产品和服务的人都使用,并默认作为生产组织登录流程的一部分。管理员无需做任何事——用户登录时按 MFA 注册提示操作即可。
限制用户可登录的 IP 地址(Restrict the IP Addresses)
作为额外的访问安全层,管理员可以要求用户从批准的 IP 地址范围登录 Salesforce——通常是公司 VPN 的地址范围。该控制的目标是阻止任何试图从指定范围之外登录的人。把 MFA 与 IP 地址范围限制结合,你为 Salesforce 账户多加了两层保护。你也可以为整个组织或特定用户配置文件设置可信 IP 地址范围。
停用前员工(Deactivate Former Users)
Salesforce 用户不断变化——有人离职、有人新增。当用户不再为公司工作时,管理员的职责是及时移除其 Salesforce 访问权限。及时停用用户,让他们无法再用 Salesforce 凭据登录,确保只有授权用户能访问你的组织。
限制用户能做什么(Limit What Users Can Do)
多个访问和控制层次决定组织里"谁看什么"和"谁能做什么"。如果你有多个 Salesforce 组织,需要在每个组织里分别配置这些控制。管理员可以根据用户当前会话的认证(登录)方法的安全级别限制对某些资源的访问——默认每个登录方法有"标准"或"高保证"两种安全级别之一;你可以更改会话安全级别并定义策略,让指定资源只对高保证登录的用户可用。
查看他们已经做了什么(See What They've Already Done)
追踪发生了什么也是安全的一部分:
- Field Audit Trail(Shield 附加组件):定义策略把归档字段历史保留最多 10 年,独立于字段历史追踪,支持审计和保留合规;
- Setup 审计追踪:追踪你和其它管理员最近对组织所做的 setup 变更,在多管理员组织中尤其有用。
可参考 Who Sees What 视频系列了解如何控制谁能做什么。
用 Salesforce Shield 获得更多安全选项(Even More Security Options)
Salesforce Shield 提供企业级增强选项:
- Platform Encryption(平台加密):在保留关键平台功能的同时,在更细粒度上加密数据,自信满足隐私政策、监管要求和处理私人数据的合同义务;
- Transaction Security(事务安全):按你指定的事件评估活动,定义实时动作(自动通知、阻止特定操作、结束会话)。例如用 Condition Builder 创建自定义策略,在报表导出记录量超过允许值时自动阻止导出;
- Event Monitoring(事件监控):访问事件日志文件追踪用户活动、功能采用和故障排查,检测可能预示数据泄露等安全风险的异常。
五、用 Health Check 扫描你的安全配置(05 Use Health Check)
本单元用 Health Check 收尾——一个 Setup 仪表板,对照 Salesforce 基线给你的安全设置打分并帮你修复风险。学完本单元你将能够:
- 对自己的组织运行安全健康检查;
- 描述汇总分数对你的组织安全健康说明了什么;
- 识别让你获取 Health Check 信息的 Tooling API 对象。
希望有一个评估安全设置的仪表板吗?(Health Check Dashboard)
你确实有——它叫 Health Check,在 Setup 中可用。它让你在一个页面看到组织的所有安全设置,识别并修复漏洞。一个分数显示组织安全的"健康"程度,范围 0–100(100 最安全),分数通过衡量你的设置(Your Value 列)与 Salesforce 推荐设置(Standard Value 列)的吻合程度计算。

如上图所示,Health Check 界面显示评分 79% Good。
通常把设置改得更严格会提高分数——例如把密码最小长度从 8 位改为 16 位、降低无效登录尝试限制,会让用户账户更不易受密码破解和暴力攻击。
识别并修复组织中的安全风险(Identify and Fix Security Risks)
运行 Health Check:登录 → Setup → Quick Find 输入 Health Check → 选择 Health Check。每个设置旁有 Edit 链接,带你到可把设置调整为标准值的页面;也可点击 Fix Risks 按钮一次性把全部设置改为推荐值。

如上图所示,Health Check 的 Fix Security Risks 界面列出关键安全设置。
注意:一次性更改所有设置可能影响集成或意外移除某些用户的访问——调整用户可见性和访问时,建议先在沙箱里测试;无论哪种方式,最好逐一处理。
自定义基线(Custom Baselines)
Health Check 默认对照 Salesforce 基线(工具中称 Standard Values)衡量你的安全,但你也可以导入自己的基线(Custom Baselines),只需导入一个 XML 文件。为什么管理员要添加自定义基线?这对在高度受监管行业(如金融、医疗)工作、需满足比行业安全标准更严格合规要求的管理员有用。建议导入前与 IT 或合规团队对齐。
用 Security Center 和 Optimizer 跨多个组织查看安全
如果你运行多组织环境,可以用 Salesforce 的 Security Center 把 Health Check 的力量扩展到所有组织。它是附加组件(不像 Health Check 开箱即用),但具备跨多组织的更深层能力——例如有多少用户用 MFA 登录、哪些用户有管理员级权限。Salesforce Optimizer 也包含部分这些能力,且在 Salesforce 平台产品中免费可用。